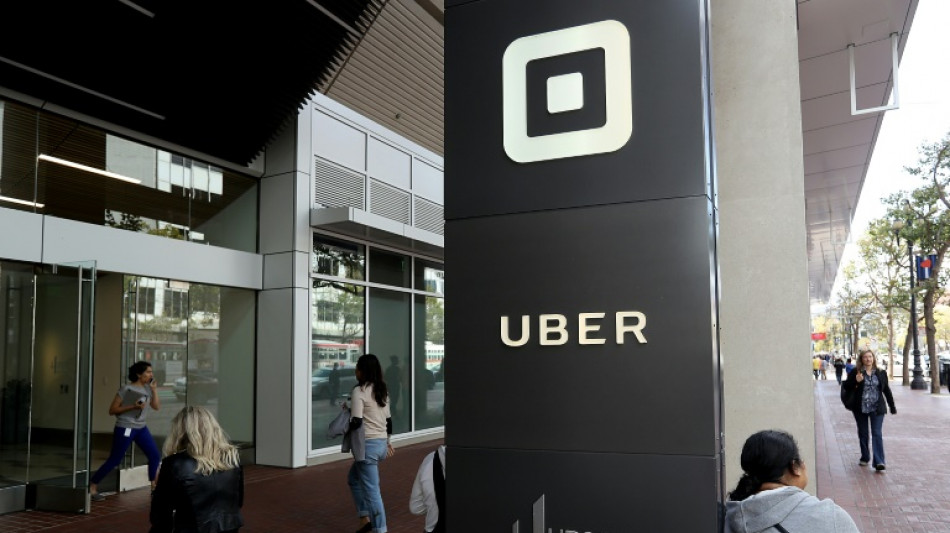
Uber investiga ataque cibernético de joven hacker / Foto: JUSTIN SULLIVAN - GETTY IMAGES NORTH AMERICA/AFP

 Guía de transmisión: Dónde ver en vivo Sporting Cristal vs. Cienciano por la Liga 1
 GWM Tank 300 ya tiene precio en España: el todoterreno híbrido que desafía al Land Cruiser
 Cronología de El Chapo Isidro (2012-2015): Ascenso y disputa territorial en Sinaloa
Uber dijo el viernes que estaba investigando un "incidente de seguridad cibernética" y se negó a comentar informes según los cuales un joven pirata informático había logrado acceder a la red digital de la empresa de transporte.
La compañía californiana difundió la noticia del ataque el jueves por la noche en un tuit y luego un hacker que dijo tener 18 años publicó capturas de pantalla tomadas desde el interior de las computadoras de Uber.
"Él dice que simplemente, después de determinar un nombre de usuario y una contraseña válidos, engañó a un miembro del personal de Uber para que le otorgara acceso a los sistemas internos", afirmó el analista independiente de seguridad cibernética Graham Cluley en su sitio web.
Los comentarios en línea, hechos supuestamente por el pirata informático, indicaban que se dirigió a un empleado de Uber con notificaciones durante más de una hora y luego se comunicó con el trabajador a través de WhatsApp, asegurando ser miembro del equipo de soporte técnico de la compañía.
"Muchas otras empresas probablemente estén en riesgo de caer en un engaño similar", dijo Cluley.
Uber señaló el viernes que todos sus servicios estaban operativos y que "no tenía evidencia de que el incidente involucrara el acceso a datos confidenciales", como el historial de viajes de los usuarios.
Las herramientas de software de los empleados, fuera de funcionamiento como medida de prevención, se estaban reiniciando gradualmente, agregó la compañía con sede en San Francisco.
"Hay una razón por la que los expertos en seguridad cibernética dicen que el factor humano suele ser el eslabón más débil", dijo Ray Kelly, miembro de Synopsys Software Integrity Group, en Silicon Valley.
"Ya sea a través del phishing, con ataques por SMS o con una simple llamada telefónica para que un empleado renuncie a sus credenciales, la 'ingeniería social' será la ruta más fácil para un actor con malas intenciones".
E.Raimundo--PC