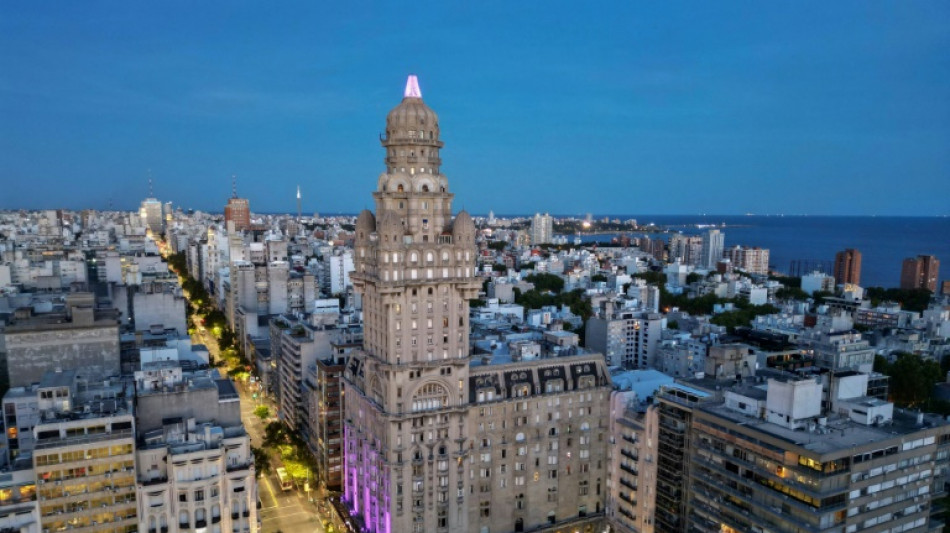
Una agencia del gobierno de Uruguay investiga un ciberataque / Foto: Mariana Suárez - AFP/Archivos

 Universitario recuerda en redes el título de 2023 conquistado en Matute
 La última fecha decidirá el Clausura entre Sport Huancayo, Cristal y Universitario
 LAU y gastos de alquiler: lo que el casero no puede cobrar al inquilino
 Opti Digital lanza NEXA, una capa de inteligencia basada en IA
 El veto a la publicidad política en redes obliga a los partidos españoles a depender de los algoritmos
 JNJ omite sanciones y procesos penales de Varillas en informe de ratificación
La Agesic, la agencia de gobierno electrónico de Uruguay, inició este miércoles una investigación sobre la presunta filtración de más de medio millón de datos personales, que apareció en venta en un foro dedicado a actividades cibercriminales.
La pesquisa surgió a partir de la denuncia de la empresa de seguridad informática Birmingham Cyber Arms (BCA), que el martes indicó que "un actor amenazante" vendía "una base de datos supuestamente de Agesic, que contiene 574.600 registros, incluidos 404.568 correos electrónicos y 87.238 números de teléfono".
Según la captura de pantalla publicada por BCA en la red social X, el foro online BreachForums habría obtenido el material el 5 de diciembre pasado y lo vendía por 120 dólares, "pagables sólo en XMR", una criptomoneda también llamada como Monero.
Hebert Paguas, director de la Agencia de Gobierno Electrónico y Sociedad de la Información y del Conocimiento (Agesic), dijo a la AFP que los técnicos buscan determinar si hubo una vulnerabilidad, y si es así, qué se filtró, cómo, cuándo.
Lo que "aparentemente estaría en venta" son los datos de contacto que recaba el servicio de atención a la ciudadanía de la Agesic para contestar consultas o reclamos, popularmente conocido como Customer Relationship Management (CRM), explicó, y añadió que sigue en funcionamiento a pesar de la pesquisa.
"Estamos haciendo nuestro análisis para luego comunicar efectivamente qué fue lo que ocurrió", señaló, y apuntó que en principio no habría información crítica comprometida.
Paguas precisó que en 2024 la Agesic detectó 14.264 incidentes de seguridad informática, de los cuales un 45% correspondió a la categoría recolección de información, el delito más común. Del total de incidentes, solamente el 0,48% se clasificó con gravedad "alta" o "muy alta".
La Agesic está a cargo de la transformación digital del Estado en Uruguay.
P.L.Madureira--PC