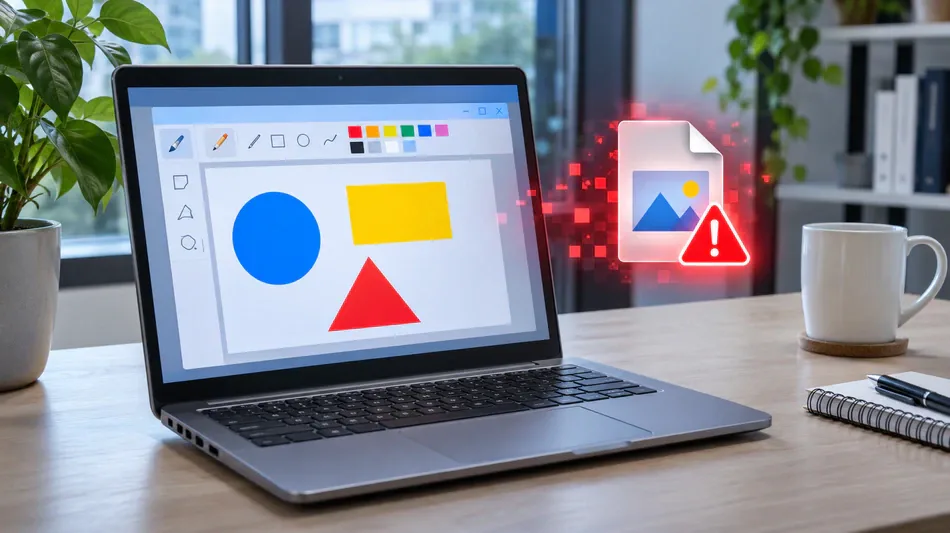
Falha grave no Paint permite execução remota de código no Windows 11

 Tesla reduzirá Cybertruck no Texas para ampliar produção do Cybercab
 Jardins do Palácio Guanabara passam a receber visitas gratuitas
 Consórcio assume Arena Niterói por 35 anos com R$ 28,1 milhões previstos
 OpenAI apresenta GPT-6 Cyber para pesquisa e defesa digital
 Entregas da Black Friday podem ampliar congestionamentos nas metrópoles
 Novembro reúne estreias de GTA 6, Zelda e outros jogos
 GWM lidera avaliação de pós-venda no prêmio Os Eleitos 2026
 Quatro Rodas de novembro traz teste do Haval H7 e resultado de Os Eleitos
 INSS cria reanálise para auxílio negado apenas por documentos
 Daniel Sikkema recebe prisão perpétua por morte do galerista Brent Sikkema
 Scheila Carvalho relata inchaço após procedimento estético no rosto
 Parque de Ideias reúne Aline Midlej e Teresa Cristina em programação gratuita
 Câmara do Rio reconhece Academia do Tijolinho como patrimônio imaterial
A vulnerabilidade CVE-2026-83844 foi corrigida na versão 11.2609.401.0, distribuída pela Microsoft Store.
A vulnerabilidade CVE-2026-83844 foi corrigida na versão 11.2609.401.0, distribuída pela Microsoft Store.
Uma vulnerabilidade grave no Microsoft Paint do Windows 11 pode permitir a execução remota de código malicioso. Identificado como CVE-2026-83844, o problema recebeu nota 8,1 de 10 na escala CVSS 3.1.
A falha é classificada como leitura fora dos limites. Ela ocorre quando o programa acessa uma região de memória que não deveria fazer parte da operação. Um invasor pode explorar o erro através de um arquivo de imagem preparado para induzir o Paint a realizar essa leitura indevida.
A exploração pode corromper estruturas internas ou contornar mecanismos de segurança, permitindo a injeção e execução de código com os privilégios do usuário conectado. Entre as consequências possíveis estão a coleta de informações confidenciais e a instalação de programas maliciosos.
A Microsoft corrigiu o problema no Paint 11.2609.401.0. Como a atualização é distribuída pela Microsoft Store, e não pelo Windows Update, alguns computadores podem permanecer com uma versão vulnerável.
Para conferir, o usuário pode abrir o Paint, selecionar o ícone de engrenagem no canto superior direito e consultar o número exibido. Se a edição instalada for anterior à 11.2609.401.0, a atualização deve ser solicitada na página do aplicativo na loja.
As informações disponíveis relacionam a vulnerabilidade ao Paint do Windows 11. Até a publicação, não havia indicação de que o programa no Windows 10 ou em outras versões do sistema fosse afetado.
G.Machado--PC