Bundestag beschließt schärfere Regeln für Meldung von Cybervorfällen / Foto: THOMAS SAMSON - AFP/Archiv

 Größtes Bingo Zürich: 500 Gäste und Microlino als Hauptgewinn
 Landtag beschließt Umbau des ehemaligen Blindenheims in Salzburg-Lehen
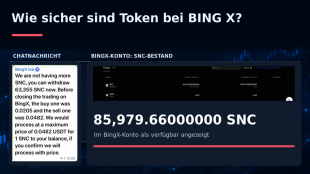 BING X: 22.624,66 SNC sind bei BingX verschwunden – wie sicher sind Token bei BingX? Wird die MiCAR-Lizenz von BingX suspendiert?
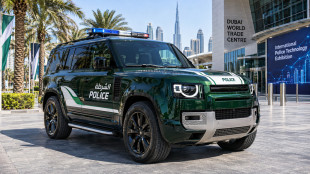 Dubai Police erweitern Luxus-Patrouillenflotte um 525-PS-Defender
 Leggett Dynamics gewinnt den Automotive News PACE Pilot Award 2026 für seinen Smart Brushless Motor

Der Bundestag hat schärfere Regeln für Sicherheitsanforderungen und die Meldung von Cyberangriffen in Wirtschaft und Bundesverwaltung beschlossen. Die Abgeordneten billigten am Donnerstag mit den Stimmen von Union, SPD und AfD die Umsetzung der sogenannten NIS-2-Richtlinie der EU, die in Deutschland jährlich Schäden in Milliardenhöhe durch Cyberangriffe verhindern soll. Bei Verstößen gegen die Vorgaben gelten künftig auch schärfere Sanktionen.
Ziel der NIS-2-Richtlinie ist ein einheitliches Sicherheitsniveau in Wirtschaft und Verwaltung in der EU. In dem Gesetzentwurf wird darauf verwiesen, dass über zunehmende Vernetzung und Digitalisierung grenzüberschreitend ein höheres Risiko von Ausfällen bei wichtigen Versorgern oder auch Störungen in der Privatwirtschaft durch Cyberangriffe besteht.
Über die Umsetzung der EU-Richtlinie wird die Zahl zur Umsetzung verpflichteter Anbieter kritischer Infrastruktur oder digitaler Dienste deutlich ausgeweitet. Genannt werden im Gesetzentwurf rund 14.500 betroffene Unternehmen in Deutschland.
Nach Schätzungen des Branchenverbands Bitkom verursachen Cyberangriffe in der deutschen Wirtschaft jährlich Schäden von über 200 Milliarden Euro. In dem Gesetzentwurf wird angenommen, dass bei den zur Umsetzung der EU-Vorgaben verpflichteten Unternehmen künftig rund die Hälfte des jährlich verursachten Schadens verhindert werden könnte. Im Schnitt ergäbe sich damit rechnerisch ein abgewehrter Schaden von rund 250.000 Euro pro Unternehmen. Bei etwa 14.500 betroffenen Firmen wären dies insgesamt 3,6 Milliarden Euro.
Das bisher einstufige Meldesystem für sicherheitsrelevante Vorfälle wird durch die Änderung unterdessen entsprechend der EU-Vorgaben auf drei Stufen ausgeweitet. Die Meldung umfasst damit neben einer Frühwarnung, Folgeberichte und einen Abschlussbericht.
Der bürokratische Aufwand soll dabei aber möglichst gering bleiben, heißt es im Gesetzentwurf. Demnach dürfte der jährliche Aufwand für die Erfüllung der neuen Vorgaben für die Wirtschaft bei 2,3 Milliarden Euro liegen. Zudem entstehe ein einmaliger Aufwand von 2,2 Milliarden Euro.
Bei der Bundesverwaltung werden die Anforderungen bei der Cybersicherheit harmonisiert. Dabei soll auch der Posten eines sogenannten Chief Information Security Officer (CISO Bund) geschaffen werden, der als Koordinator bei der flächendeckenden Umsetzung der Vorgaben fungieren soll. Als Kosten werden jährlich 119 Milliarden Euro angegeben.
G.M.Castelo--PC